Een hack zie je vaak eerst aan je accounts, niet aan je computer: je kunt niet meer inloggen, er staan berichten in je verzonden mail die je niet schreef, of je e-mail wordt ongemerkt doorgestuurd naar een vreemd adres. Kon de hacker bij persoonsgegevens van klanten of personeel, dan meld je dat binnen 72 uur bij de Autoriteit Persoonsgegevens (AP), tenzij het lek waarschijnlijk geen risico geeft. Het weekend telt mee.
Aan welke signalen zie je dat je bedrijf gehackt is?
Het Nationaal Cyber Security Centrum (NCSC) noemt acht situaties die op een gehackt account wijzen. Zeker weten dat je gehackt bent, is volgens het NCSC lastig en soms onmogelijk. Eén signaal is daarom genoeg om in actie te komen.
| Wat je ziet | Waar je meteen kijkt |
|---|---|
| Inloggen met je gebruikersnaam en wachtwoord lukt niet meer | De herstelpagina van de aanbieder. Lukt herstel niet, waarschuw dan je contacten. |
| Instellingen zijn veranderd | Doorstuurregels en filters in je mailbox |
| Vanuit je account zijn berichten verstuurd die je niet herkent | Je map met verzonden berichten |
| Inlogpogingen vanaf vreemde plekken of op vreemde tijden | De lijst met ingelogde apparaten in je accountinstellingen |
| Overboekingen die je niet hebt gedaan | Bel je bank |
| Je herstel-e-mailadres is gewijzigd | Je beveiligingsinstellingen |
| Onbekende gebruikers hebben informatie ingezien | De gebruikers en rechten in je systemen |
| Gekoppelde bedrijfsaccounts zijn verwijderd of aangepast | Je beheeromgeving |
Let vooral op doorstuurregels. Daarmee krijgt de crimineel een kopie van al je mail en kan hij wachtwoorden van andere accounts resetten. Met meegelezen mail stuurt een oplichter je klanten ook makkelijk een factuur met een ander rekeningnummer. Hoe je dat voorkomt, lees je in ons artikel over factuurfraude.
Ransomware herken je wel direct. Bestanden gaan niet meer open, in je mappen staan tekstbestanden over de aanval en een melding vraagt om losgeld, meestal in bitcoins. Een gehackte webwinkel valt juist niet op: bij formjacking werkt je site gewoon, terwijl de betaalgegevens die klanten invullen naar criminelen gaan.
Hoe check je of je e-mailadres in een datalek zit?
Op politie.nl/checkjehack vul je je e-mailadres in. De politie zoekt dan in datasets die ze bij onderzoeken in beslag heeft genomen. Staat je adres erin, dan krijg je binnen enkele minuten een mail. Geen mail betekent alleen dat je niet in die datasets staat.
Voor andere lekken verwijst de Fraudehelpdesk naar Have I Been Pwned, een gratis site die je e-mailadres opzoekt in datalekken die openbaar zijn geworden. Kom je erin voor, verander dan het wachtwoord overal waar je het gebruikte.
Moet je betalen als een mail zegt dat je gehackt bent?
Nee. Een mail die zegt dat je via je webcam bent gefilmd en dat je in bitcoins moet betalen, is volgens de Fraudehelpdesk pure bluf. Soms staat er een echt wachtwoord van je in. Dat komt niet van je computer, maar uit een oud datalek bij een bedrijf waar je een account had. Betaal niets, verander dat wachtwoord overal, meld de mail bij de Fraudehelpdesk en verwijder hem.
Wat doe je in het eerste uur na een hack?
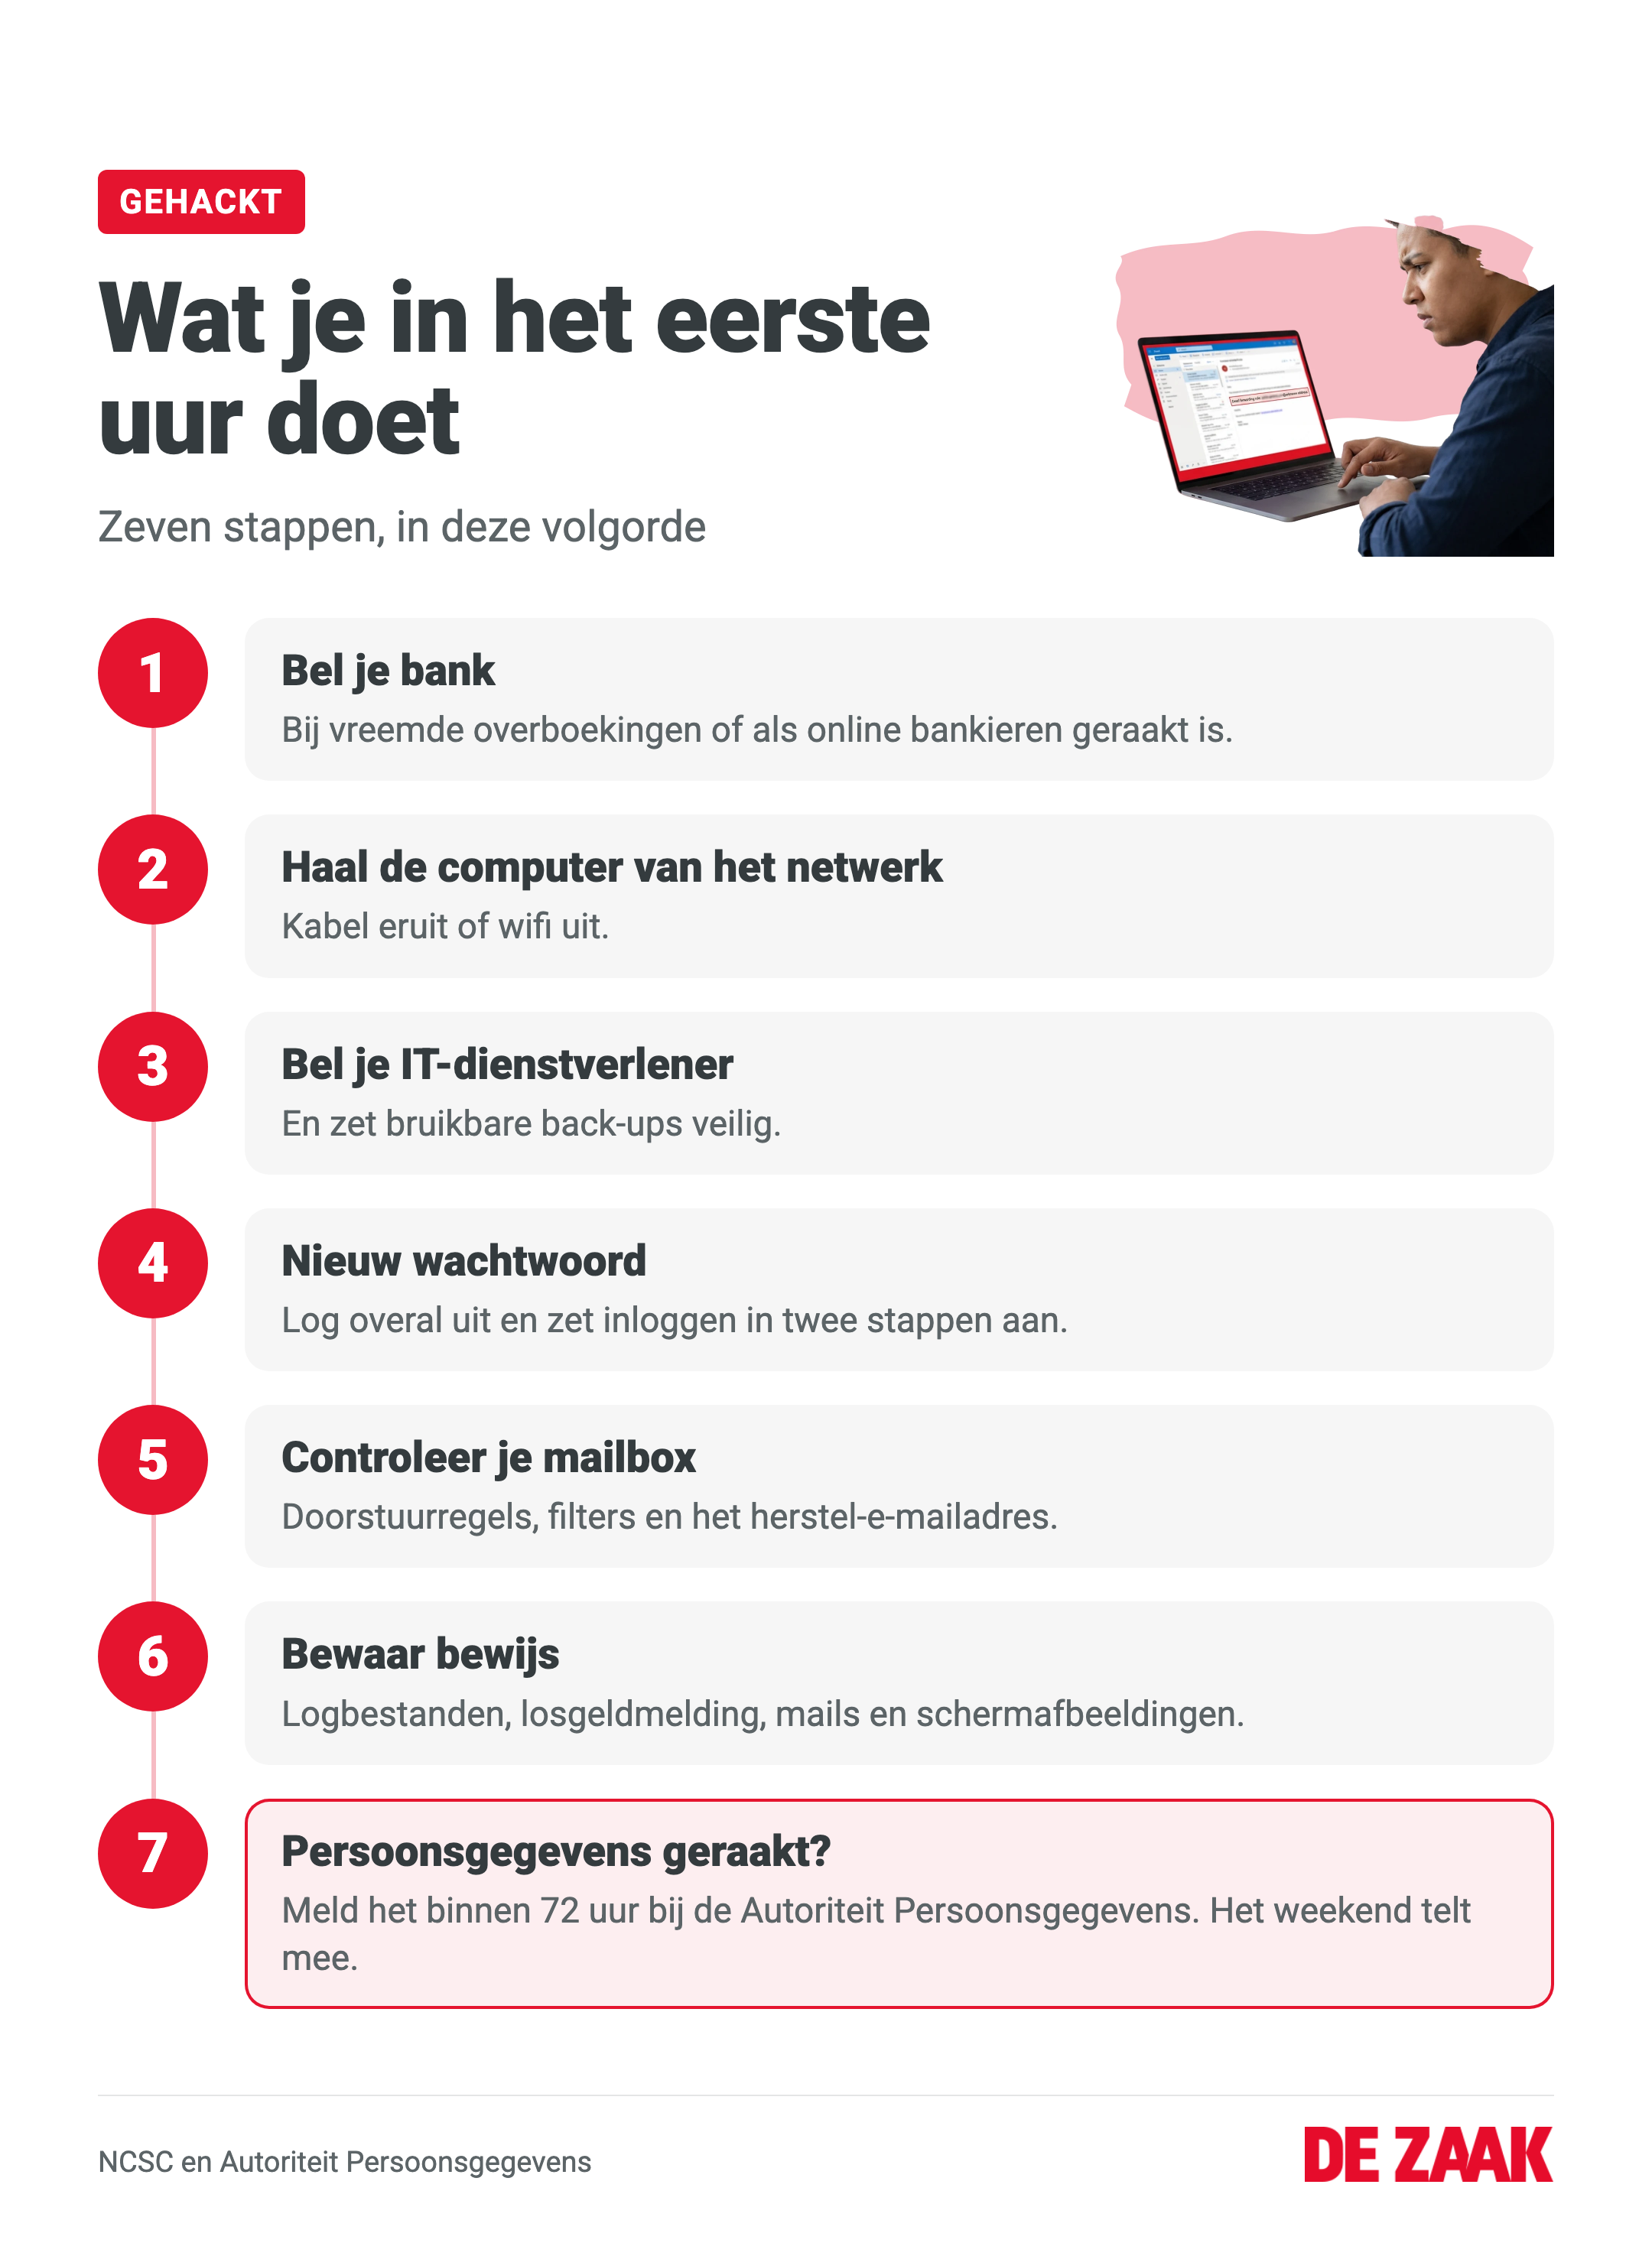
- Gaat het om online bankieren of zie je vreemde overboekingen? Bel dan direct je bank.
- Haal een besmette computer van het netwerk: trek de netwerkkabel eruit of zet wifi uit.
- Bel je IT-dienstverlener of systeembeheerder voordat je zelf gaat herstellen. Controleer of je back-ups bruikbaar zijn en zet ze veilig.
- Verander het wachtwoord van het gehackte account en van elk account met hetzelfde wachtwoord. Log daarna uit op alle apparaten en zet inloggen in twee stappen aan.
- Controleer doorstuurregels, filters en je herstel-e-mailadres. Verwijder wat je niet zelf hebt ingesteld.
- Bewaar bewijs zonder er iets aan te veranderen: logbestanden, de losgeldmelding, verdachte mails en schermafbeeldingen. Noteer wanneer je wat ontdekte.
- Bepaal of er persoonsgegevens zijn geraakt. Zo ja, dan loopt de termijn van 72 uur voor de melding bij de AP.
Betaal bij ransomware geen losgeld. Volgens het NCSC heb je geen garantie dat je je bestanden terugkrijgt, en moesten sommige slachtoffers na betaling nog meer betalen. Kijk op No More Ransom, een initiatief van onder meer de politie en Europol, of er een gratis ontsleutelprogramma voor jouw variant is. Zet ook niet zomaar een back-up terug: volgens de AP kan de ransomware daar al in zitten.
Wanneer moet je een hack melden bij de Autoriteit Persoonsgegevens?
Heeft een hacker toegang gehad tot persoonsgegevens, dan is dat een datalek. Bij ransomware geldt dat al als bestanden met persoonsgegevens zijn versleuteld, want de crimineel heeft ze dan geopend. Je meldt een datalek bij de AP, tenzij het waarschijnlijk geen risico oplevert voor de mensen om wie het gaat. Heeft een hacker persoonsgegevens gestolen, dan is dat risico er volgens de AP duidelijk.
De termijn uit artikel 33 van de AVG is 72 uur na kennisname: het moment dat je redelijk zeker weet dat er persoonsgegevens zijn geraakt. Het zijn gewone klokuren. Weekend, vakantie of drukte zijn volgens de AP geen geldige reden om later te melden. Stelt je IT-dienstverlener op vrijdag om 16:00 uur vast dat iemand in de mailbox met klantgegevens heeft gekeken, dan moet je melding uiterlijk maandag om 16:00 uur binnen zijn. Je meldt via het meldformulier datalekken van de AP. Geeft het lek een hoog risico voor je klanten of medewerkers, dan informeer je hen ook.
Elk datalek zet je in je eigen datalekregister, ook als je het niet hoeft te melden (artikel 33 lid 5 AVG). Hoe je privacy verder regelt, staat in ons stappenplan voor de AVG.
Advies van De Zaak: Weet je dat er is ingebroken, maar nog niet wat er is meegenomen? Wacht dan niet op het onderzoek. Meld binnen 72 uur met wat je op dat moment weet en vul de melding later aan. De AP laat je een melding aanvullen, aanpassen of intrekken. Een gemiste termijn maak je niet meer goed.
Wie moet je nog meer inlichten?
| Wie | Wanneer | Hoe |
|---|---|---|
| Politie | Altijd: hacken is strafbaar als computervredebreuk | Bel 0900-8844 voor een afspraak. Ransomware geef je ook online aan: namens je bedrijf met eHerkenning, op eigen naam (zzp'er) met DigiD. |
| Bank | Bij gehackte bankzaken of vreemde overboekingen | Bel direct |
| Contacten en klanten | Als er uit jouw naam berichten zijn verstuurd | Waarschuw dat ze die berichten negeren |
| Centraal Meldpunt Identiteitsfraude | Als er een kopie van je identiteitsbewijs op het gehackte apparaat stond | Melden bij het CMI |
| CSIRT en toezichthouder | Alleen als je onder de Cyberbeveiligingswet valt en het incident significant is: waarschuwing binnen 24 uur, melding binnen 72 uur | Via MijnNCSC, het meldpunt van het NCSC |
Vraag bij de afspraak met de politie naar een digitaal rechercheur en neem logbestanden mee, plus het invulformulier bij aangifte hacken. Doe je aangifte namens je bedrijf, zorg dan voor een machtiging. Claim je bij een cyberverzekering, dan vraagt de verzekeraar om een kopie van de aangifte. Welke polissen er voor ondernemers zijn, lees je bij de belangrijkste zakelijke verzekeringen.
De Cyberbeveiligingswet is op 15 augustus 2026 in werking getreden en geldt volgens het NCSC voor ongeveer 8.000 organisaties in achttien sectoren, zoals energie, vervoer, gezondheidszorg, afvalstoffenbeheer, levensmiddelen en vervaardiging. In die sectoren val je eronder met 50 of meer medewerkers, of met minder medewerkers als zowel je jaaromzet als je balanstotaal boven € 10 miljoen ligt. Voor een paar soorten organisaties, zoals DNS-dienstverleners en overheden, geldt geen omvangseis. De meeste zzp'ers en kleine mkb'ers vallen er dus niet onder.
Wat je daarna regelt om een volgende hack te voorkomen, staat in vijf stappen naar een digitaal veilig bedrijf. Wil je dat uitbesteden, dan zet je aanbieders naast elkaar in de Cybersecurity Vergelijker van De Zaak.
Nieuwe vormen van oplichting en nieuwe regels voor ondernemers lees je in onze nieuwsbrief.
Veelgestelde vragen
Hoe kan ik zien of ik gehackt ben?
Kijk naar je accounts, niet naar je computer. Volgens het NCSC wijzen deze signalen op een hack: je kunt niet meer inloggen, instellingen of je herstel-e-mailadres zijn veranderd, er zijn berichten verstuurd die je niet herkent, of er zijn inlogpogingen vanaf vreemde plekken. Controleer ook of je mail ongemerkt wordt doorgestuurd.
Hoe betrouwbaar is Have I Been Pwned?
Have I Been Pwned is een gratis site van beveiligingsonderzoeker Troy Hunt, die sinds 2013 draait. Je zoekt er met je e-mailadres in bekende datalekken. De Fraudehelpdesk verwijst ernaar om te controleren of je inloggegevens in zo'n lek zitten. De site kent alleen lekken die bekend zijn geworden, dus een schone uitslag bewijst niet dat je gegevens nergens zijn uitgelekt.
Is Check je hack van de politie betrouwbaar?
Ja, als je hem zelf opent door politie.nl in je browser te typen. Je krijgt alleen een mail als je adres in een dataset staat die de politie in beslag nam. Krijg je ongevraagd een mail van de politie met een link om je gegevens te checken, dan is dat oplichting.
Moet ik een hack melden bij de Autoriteit Persoonsgegevens?
Ja, als de hacker bij persoonsgegevens kon en het lek een risico geeft voor de mensen om wie het gaat. Je meldt binnen 72 uur nadat je redelijk zeker weet dat er gegevens zijn geraakt, weekend inbegrepen. Elk datalek, gemeld of niet, zet je in je eigen datalekregister.